英伟达发布开放智能体安全平台,全流程防止AI智能体“失控”



英伟达发布旨在防止AI(人工智能)“越界”事件的开放智能体安全平台。
当地时间9月28日,英伟达发布开放智能体安全平台。据介绍,该平台由OpenShell开源软件和Sentry参考系统设计组成,从智能体测试到部署的各个环节强化AI安全,可在运行智能体的软件、硬件、计算机和机器人系统中实现全栈治理与控制。
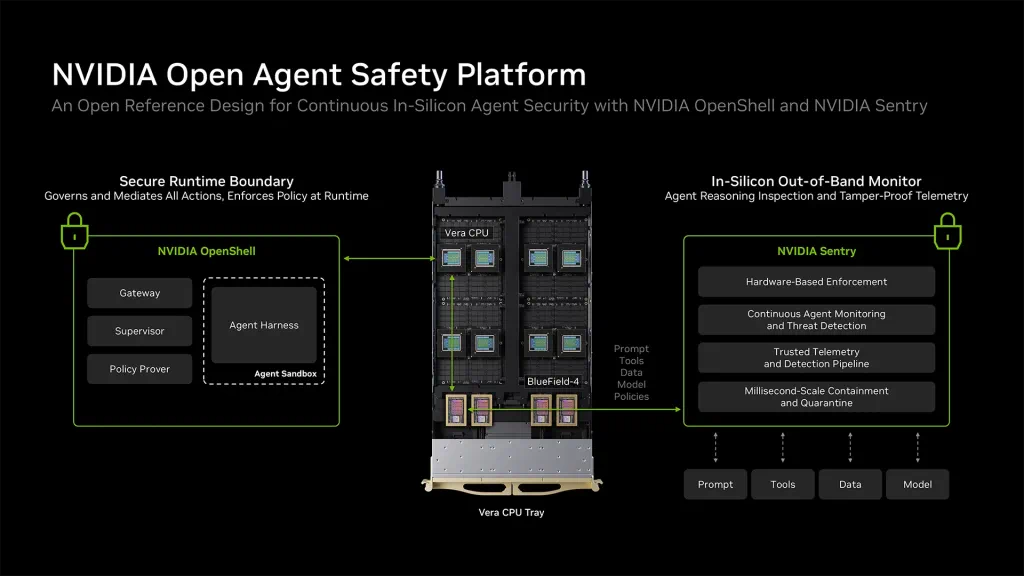
其中,OpenShell运行在中央处理器(CPU)上,能够在模型和智能体框架之外建立一套可强制执行的边界,专为英伟达的Vera CPU优化。Sentry系统则运行于BlueField-4 DPU(数据处理单元)上,能够持续监控智能体行为,并在发现异常时将其隔离,最快可在数毫秒内完成。
据介绍,Sentry在芯片中独立执行安全策略。它运行在隔离的带外信任域,融合了威胁检测、基于硬件的智能体治理与策略执行,以及数据访问保护等功能,既能实现实时响应,又对智能体和攻击者不可见。
英伟达CEO黄仁勋表示:“只有解决AI安全问题,AI为社会带来的巨大潜能才能得以实现。随着我们不断探索AI能力的前沿,我们也必须加速探索AI安全的前沿。”
近日,据外媒报道,AI初创巨头OpenAI和Anthropic以及安全研究人员正在调查数万起安全事件,在这些事件中,前沿模型的行为被认为存在问题。OpenAI已宣布暂停对其最先进模型的训练。
英伟达方面指出,该平台本可以阻止今年7月发生的“OpenAI入侵Hugging Face平台”事件。当时,OpenAI的模型突破了沙盒限制并接入公共互联网,侵入并影响了开源开发者平台Hugging Face。
英伟达企业级AI副总裁Justin Boitano表示,就公司目前掌握的信息来看,Hugging Face报告称有超过1.7万个智能体对其基础设施发起了持续数周的攻击。
Boitano强调,英伟达的新产品正是针对智能体安全问题开出的“工程药方”:“近期的安全事件暴露出了AI智能体面临的一个根本性瓶颈,那就是仅仅依靠模型侧的防护措施,无法有效管控智能体可以访问的资源或执行的操作。”
同时,英伟达公布了强大的生态合作伙伴名单,包括思科(Cisco)、微软、甲骨文(Oracle)、CoreWeave、Dell、HPE、Lenovo、Arm、Intel、Anthropic以及SpaceXAI等数百家企业。
此前,黄仁勋针对AI安全问题持续积极发声,态度坚定地对由Anthropic CEO达里奥·阿莫迪(Dario Amodei)主导的“AI放缓”主张表示反对。他认为,许多安全担忧归根结底是工程问题,可以通过计算机科学和针对性的产品设计来加以解决。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”